Un defecto en la actualización del software de ciberseguridad que monitorea los sistemas del gigante tecnológico provocó su caída. Un fallo probablemente humano que deja lecciones clave, plantean expertos.
Caída informática de ayer fue calificada como la más grande de la historia:
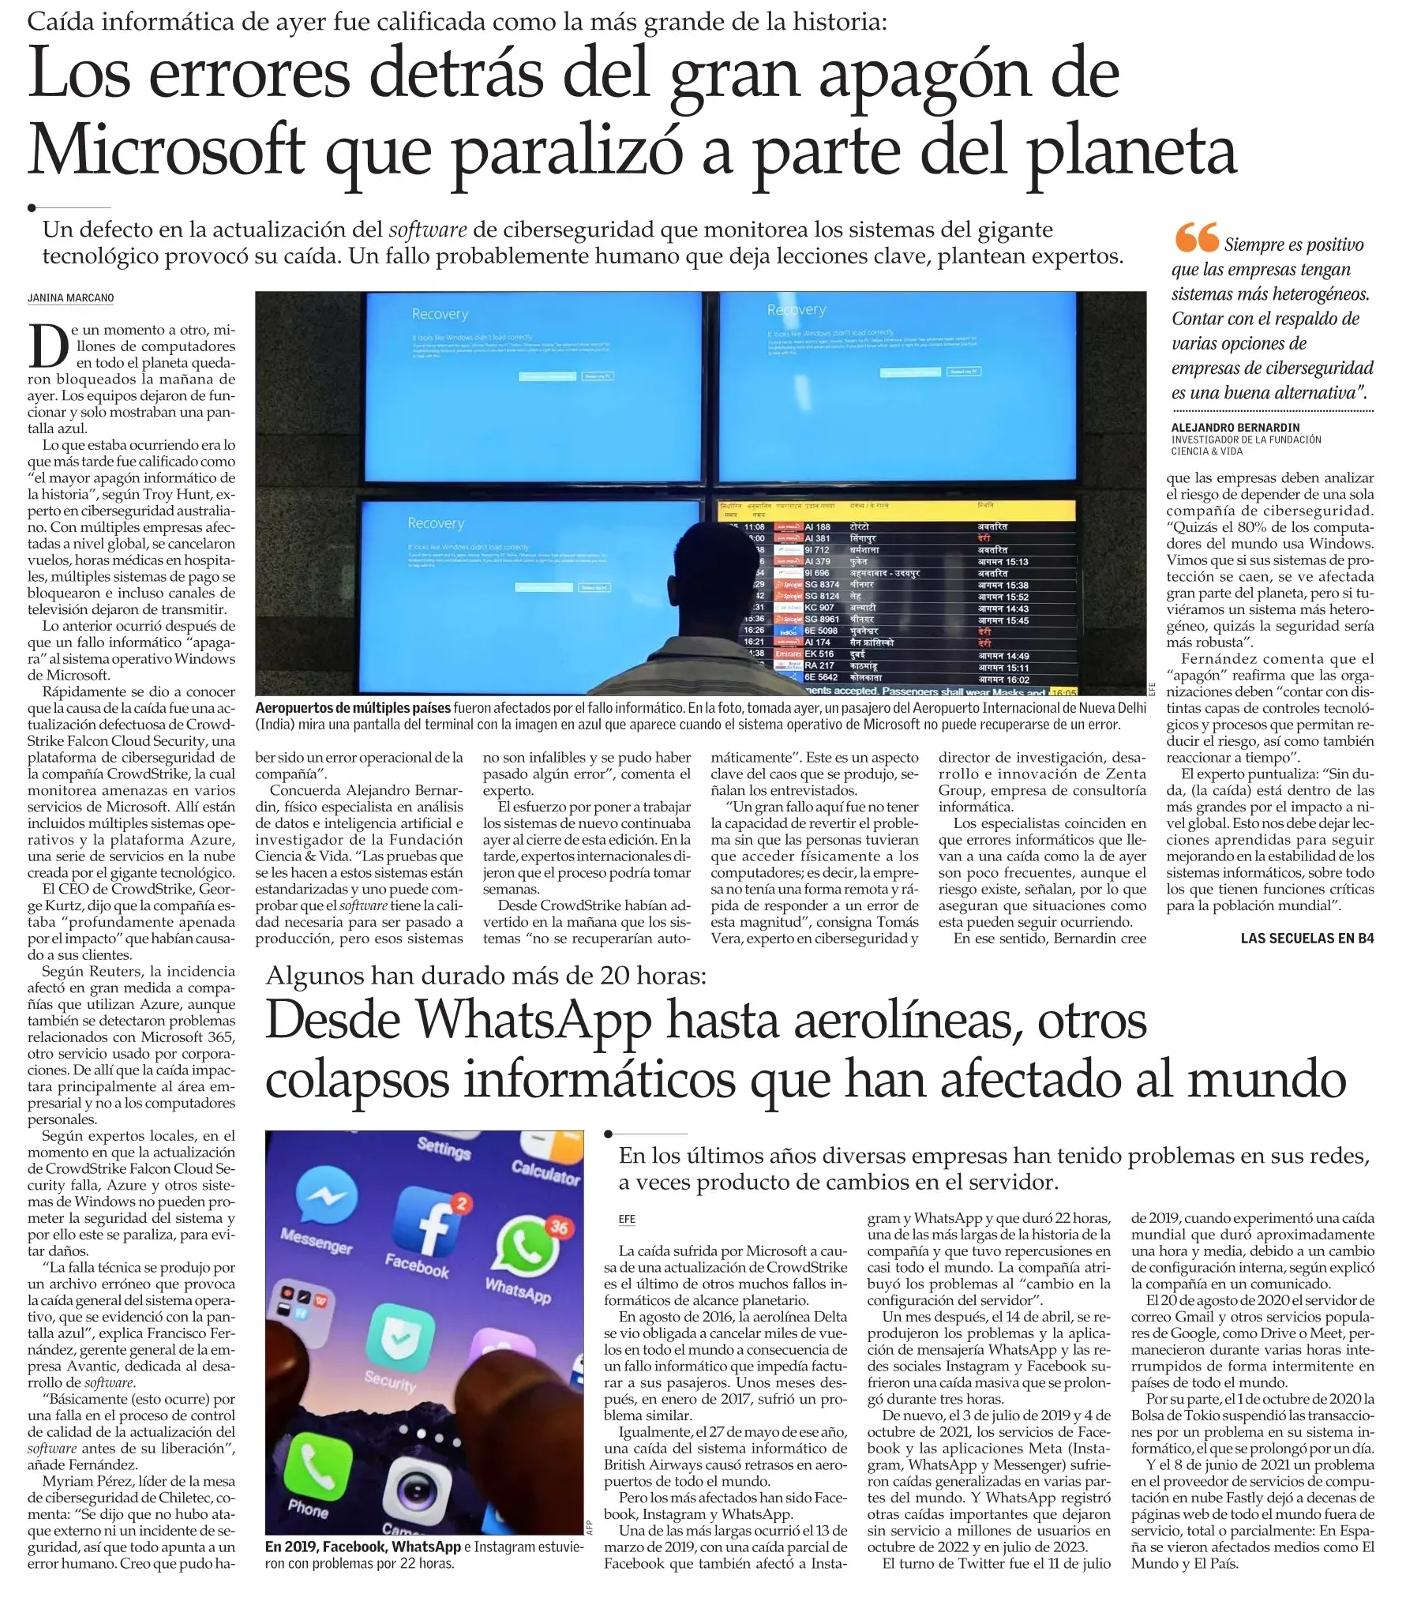
De un momento a otro, millones de computadores en todo el planeta quedaron bloqueados la mañana de ayer. Los equipos dejaron de funcionar y solo mostraban una pantalla azul.
Lo que estaba ocurriendo era lo que más tarde fue calificado como “el mayor apagón informático de la historia”, según Troy Hunt, experto en ciberseguridad australiano. Con múltiples empresas afectadas a nivel global, se cancelaron vuelos, horas médicas en hospitales, múltiples sistemas de pago se bloquearon e incluso canales de televisión dejaron de transmitir.
Lo anterior ocurrió después de que un fallo informático “apagara” al sistema operativo Windows de Microsoft.
Rápidamente se dio a conocer que la causa de la caída fue una actualización defectuosa de CrowdStrike Falcon Cloud Security, una plataforma de ciberseguridad de la compañía CrowdStrike, la cual monitorea amenazas en varios servicios de Microsoft. Allí están incluidos múltiples sistemas operativos y la plataforma Azure, una serie de servicios en la nube creada por el gigante tecnológico.
El CEO de CrowdStrike, George Kurtz, dijo que la compañía estaba “profundamente apenada por el impacto” que habían causado a sus clientes.
Según Reuters, la incidencia afectó en gran medida a compañías que utilizan Azure, aunque también se detectaron problemas relacionados con Microsoft 365, otro servicio usado por corporaciones. De allí que la caída impactara principalmente al área empresarial y no a los computadores personales.
Según expertos locales, en el momento en que la actualización de CrowdStrike Falcon Cloud Security falla, Azure y otros sistemas de Windows no pueden prometer la seguridad del sistema y por ello este se paraliza, para evitar daños.
“La falla técnica se produjo por un archivo erróneo que provoca la caída general del sistema operativo, que se evidenció con la pantalla azul”, explica Francisco Fernández, gerente general de la empresa Avantic, dedicada al desarrollo de software.
“Básicamente (esto ocurre) por una falla en el proceso de control de calidad de la actualización del software antes de su liberación”, añade Fernández.
Myriam Pérez, líder de la mesa de ciberseguridad de Chiletec, comenta: “Se dijo que no hubo ataque externo ni un incidente de seguridad, así que todo apunta a un error humano. Creo que pudo haber sido un error operacional de la compañía”.
Concuerda Alejandro Bernardin, físico especialista en análisis de datos e inteligencia artificial e investigador de la Fundación Ciencia & Vida. “Las pruebas que se les hacen a estos sistemas están estandarizadas y uno puede comprobar que el software tiene la calidad necesaria para ser pasado a producción, pero esos sistemas no son infalibles y se pudo haber pasado algún error”, comenta el experto.
El esfuerzo por poner a trabajar los sistemas de nuevo continuaba ayer al cierre de esta edición. En la tarde, expertos internacionales dijeron que el proceso podría tomar semanas.
Desde CrowdStrike habían advertido en la mañana que los sistemas “no se recuperarían automáticamente”. Este es un aspecto clave del caos que se produjo, señalan los entrevistados.
“Un gran fallo aquí fue no tener la capacidad de revertir el problema sin que las personas tuvieran que acceder físicamente a los computadores; es decir, la empresa no tenía una forma remota y rápida de responder a un error de esta magnitud”, consigna Tomás Vera, experto en ciberseguridad y director de investigación, desarrollo e innovación de Zenta Group, empresa de consultoría informática.
Los especialistas coinciden en que errores informáticos que llevan a una caída como la de ayer son poco frecuentes, aunque el riesgo existe, señalan, por lo que aseguran que situaciones como esta pueden seguir ocurriendo.
En ese sentido, Bernardin cree que las empresas deben analizar el riesgo de depender de una sola compañía de ciberseguridad. “Quizás el 80% de los computadores del mundo usa Windows. Vimos que si sus sistemas de protección se caen, se ve afectada gran parte del planeta, pero si tuviéramos un sistema más heterogéneo, quizás la seguridad sería más robusta”.
Fernández comenta que el “apagón” reafirma que las organizaciones deben “contar con distintas capas de controles tecnológicos y procesos que permitan reducir el riesgo, así como también reaccionar a tiempo”.
El experto puntualiza: “Sin duda, (la caída) está dentro de las más grandes por el impacto a nivel global. Esto nos debe dejar lecciones aprendidas para seguir mejorando en la estabilidad de los sistemas informáticos, sobre todo los que tienen funciones críticas para la población mundial”.
Las secuelas en B4
JANINA MARCANO

IZI PRESS # 7928933

 El Mercurio
 sábado, julio 20, 2024El Mercuriosábado, julio 20, 2024
 Vida Ciencia Tecnologia
 sábado, julio 20, 2024 6:41 a. m.
Los errores detrás del gran apagón de Microsoft que paralizó a parte del planeta
El Mercuriosábado, julio 20, 2024Vida Ciencia Tecnologiasábado, julio 20, 2024 6:41 a. m.


Página:
10
Recorte
Contexto

Página:
10